
Proibir a IA não impede o uso
Funcionários já usam ferramentas de IA não autorizadas no trabalho. A resposta não é só proibir. É construir uma governança que torne o uso seguro mais fácil que o uso escondido.
· 5 min de leitura · Por Murilo Martins, fundador da SemantiqWall
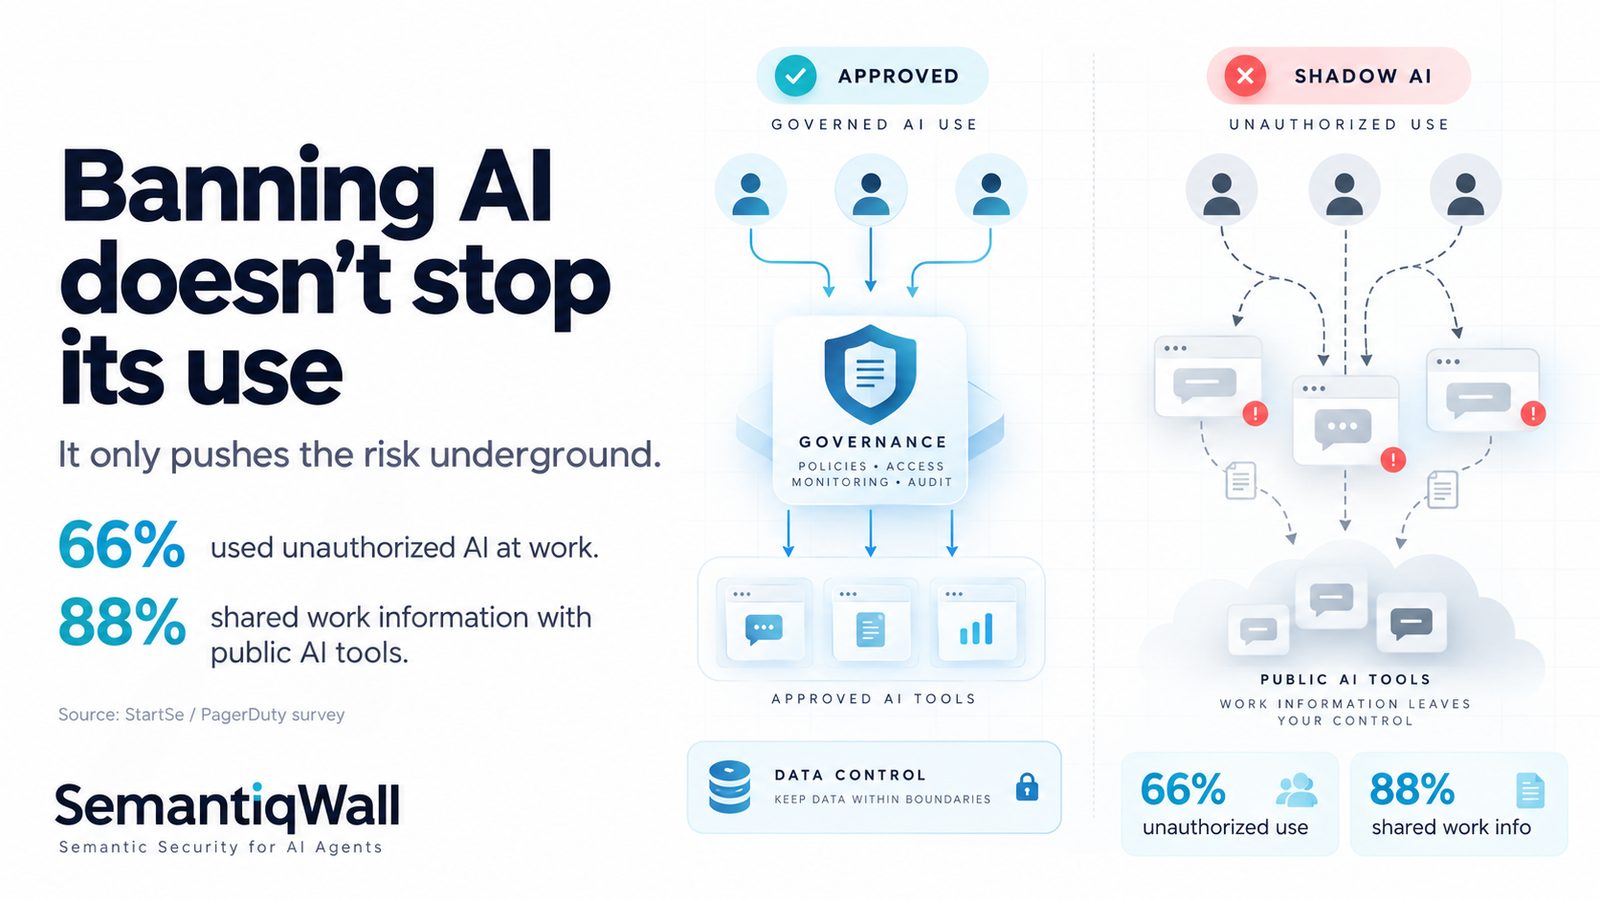
Sua empresa talvez já tenha uma política de IA. Seus funcionários talvez já a estejam ignorando.
Parece provocação. Os números sugerem que não é incomum.
A pesquisa Shadow AI Workplace Survey 2026, da PagerDuty, resumida pela StartSe, ouviu 1.250 profissionais de escritório de empresas com receita acima de US$ 500 milhões nos Estados Unidos, no Reino Unido, na Austrália e no Japão. Segundo o levantamento, 66% disseram já ter usado uma ferramenta de IA não autorizada no trabalho, e 88% já compartilharam algum tipo de informação de trabalho com um serviço público de IA.
Isso tem nome: Shadow AI, a IA usada por fora.
E proibir a IA não faz ela sumir. Só faz ela ficar mais difícil de ver.
Shadow AI é o novo shadow IT
Equipes de segurança lidam com shadow IT há décadas. As pessoas adotam ferramentas porque a opção aprovada é lenta demais, restritiva demais ou simplesmente pouco útil.
Com IA acontece o mesmo, só que mais rápido.
- Alguém precisa resumir um relatório. Cola num chatbot público.
- Um vendedor quer ajuda para responder um cliente. Cola o e-mail numa ferramenta de IA.
- Um gestor quer o resumo de uma reunião. Sobe as anotações.
Cada uma dessas ações leva segundos. E cada uma pode levar informação da empresa para fora dos limites aprovados.
Segundo a mesma pesquisa, 43% já compartilharam e-mails ou correspondências com ferramentas públicas de IA, 40% compartilharam anotações ou resumos de reuniões e 34% inseriram informações de clientes.
O problema não é a adoção. É a adoção invisível.
As empresas não vão conseguir, na prática, impedir as pessoas de descobrir que a IA deixa certas tarefas mais rápidas.
Tentar eliminar a tecnologia de vez pode ter o efeito contrário: as pessoas continuam usando, e param de contar para a empresa.
Aí a segurança perde visibilidade. O compliance perde visibilidade. A gestão perde visibilidade. A auditoria perde visibilidade.
A organização não ganha nem segurança nem controle. Só ganha risco escondido.
Proibição não é arquitetura de governança
Uma política que diz "não use ferramentas públicas de IA" é fácil de escrever.
Governança de IA de verdade precisa responder perguntas bem mais difíceis:
- Quais modelos estão aprovados?
- Quem pode usá-los?
- Que categorias de dados podem ser enviadas?
- Que ações são permitidas?
- Que ferramentas os agentes podem acessar?
- Onde as conversas ficam guardadas, e por quanto tempo?
- Dados sensíveis podem sair da organização?
- As ações são auditáveis?
- O que acontece quando uma política é violada?
Sem aplicação técnica, a governança depende inteiramente do comportamento das pessoas. Isso raramente escala.
Faça do caminho seguro o caminho mais fácil
O melhor programa de segurança de IA não é necessariamente o que tem mais restrições. É aquele em que o comportamento seguro é mais fácil que o inseguro.
Se o assistente aprovado for muito pior que as alternativas públicas, as pessoas vão dar um jeito de contorná-lo. Então segurança precisa vir junto com usabilidade.
Dê às pessoas boas ferramentas de IA, e envolva essas ferramentas com controle de identidade, classificação de dados, aplicação de políticas, registro, modelos aprovados, conectores seguros, permissões por função, controles de DLP (prevenção de perda de dados) e fluxos auditáveis.
Assim as pessoas aproveitam a IA sem mandar informação sensível para sistemas que a empresa não consegue governar.
Shadow AI também é um problema de fluxo de dados
A segurança tradicional costuma pensar em aplicações: esta aplicação está aprovada?
Com agentes de IA, é preciso outro ângulo: para onde a informação está indo?
Uma aplicação de IA aprovada ainda pode ficar perigosa se mandar informação sensível por um plugin inseguro. Uma ferramenta não aprovada pode nunca receber nada confidencial.
Então o risco depende do contexto: usuário, dado, ferramenta, destino, ação e finalidade.
Por isso a segurança não pode depender só de bloquear domínios. Ela precisa entender a natureza da ação que está sendo tentada.
A governança deveria seguir o dado
Imagine alguém pedindo a uma IA: "Resuma este documento."
Se o documento é material público de marketing, provavelmente não há problema. Se ele contém cadastros de clientes, propriedade intelectual ou estratégia jurídica, o mesmo pedido vira outro evento de segurança.
A instrução é idêntica. O significado da ação, não.
Esse é o limite dos controles puramente sintáticos. A governança de IA vai precisar cada vez mais de motores de política que avaliem o contexto antes que informações ou ações sensíveis cruzem os limites da organização.
Empresas que governam bem a IA provavelmente vão usar mais IA, não menos
Segurança às vezes é vista como o oposto de inovação. Essa relação está errada.
Segurança forte pode permitir mais autonomia. Se toda ação de agente é autenticada, autorizada, monitorada e auditável, a empresa pode dar mais responsabilidade à IA com segurança. Se nenhum desses controles existe, ela é obrigada a restringir a IA simplesmente porque não confia no ambiente em volta.
Então o objetivo não deveria ser menos IA. Deveria ser IA mais controlada.
A Shadow AI mostra que as pessoas já votaram com o próprio comportamento. Elas querem essas ferramentas. Agora as organizações precisam decidir se o uso de IA continua invisível ou vira infraestrutura governada.
Não esconda o uso de IA. Governe.
Fontes
- StartSe, Proibir IA não impede ninguém de usar, só esconde o risco debaixo do tapete (resumo da Shadow AI Workplace Survey 2026, da PagerDuty), 17 de setembro de 2026